端环境风险识别
U-App移动统计提供对设备端上环境进行风险识别的能力(识别双开、越狱、hook等),无论开发者的业务有何行业和场景特性,只要设备存在端环境风险,大概率可认为是被伪造的“问题设备”。
端环境风险标签及风险设备口径
端类型 | 风险标签 | 判断规则 |
Android | 模拟器 | 若该设备当次会话的日志中有任一风险标签为“是”,即该设备在本次活跃中将视为“风险设备”。 若周期内(如昨日/近7日/自定义周期)该设备只要有一次被计为了风险设备,该周期内此设备会被计为风险设备;若下个周期该设备每次活跃均不为风险设备,则该设备在下一周期不会计为风险设备。 |
调试器 | ||
WiFi代理 | ||
VPN代理 | ||
双开 | ||
root权限 | ||
Java hook | ||
Native hook | ||
iOS | 模拟器 | 若该设备当次会话的日志中有任一风险标签为“是”,即该设备在本次活跃中将视为“风险设备”。 若周期内(如昨日/近7日/自定义周期)该设备只要有一次被计为了风险设备,该周期内此设备会被计为风险设备;若下个周期该设备每次活跃均不为风险设备,则该设备在下一周期不会计为风险设备。 |
调试器 | ||
WiFi代理 | ||
VPN代理 | ||
hook IDFA | ||
越狱设备 |
风险账号口径
风险设备活跃当次上报的账号(PUID)即为风险账号。
如昨日设备A活跃了三次:
第一次活跃时使用了VPN,即设备A在第一次活跃时会被记录为风险设备,第一次活跃时上报的账号A即为风险账号;
第二次活跃时切换成账号B并使用了WiFi代理,即设备A第二次活跃时也被记录为风险设备,账号B也为风险账号;
第三次使用账号C在正常环境下活跃,设备A本次不计为风险设备,账号C不为风险账号;
在实际场景中,不同业务场景的风险设备/账号的判断规则应有细微差异,目前U-App采用端环境的风险情况作为适用于通用场景的风险判断口径。未来反作弊功能将会上新策略中心,支持开发者根据具体业务场景设置风险判断规则。
统计后台
集成反作弊插件后,设备每次访问的风险情况会跟随统计日志上报,U-App移动统计后台上的反作弊看板将对上报的风险情况进行汇总和指标计算,帮助开发者直观监测应用内的活跃设备、账号是否存在风险。
反作弊模块本期上新风险概览、设备风险趋势、设备风险明细三个看板,可以满足开发者对应用总体流量健康情况及渠道流量健康情况的观测。
风险概览
风险概览看板展示风险相关设备数、账号数、渠道来源等核心统计指标。
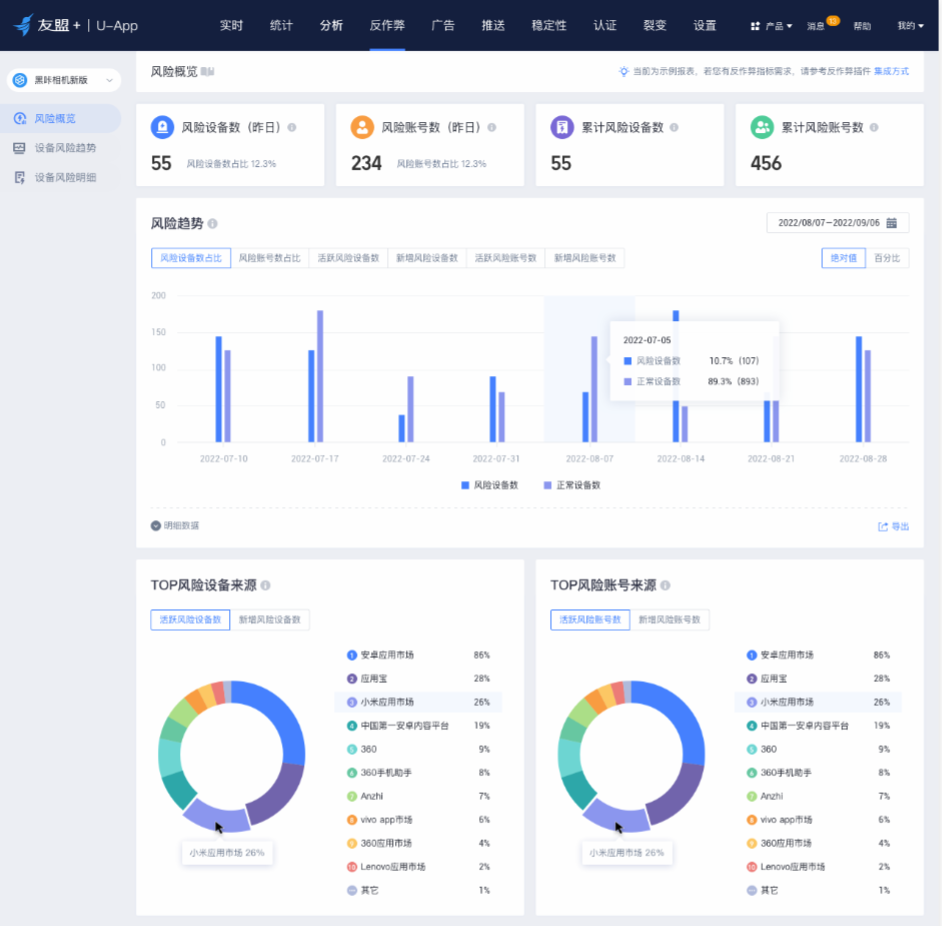
风险概览卡片
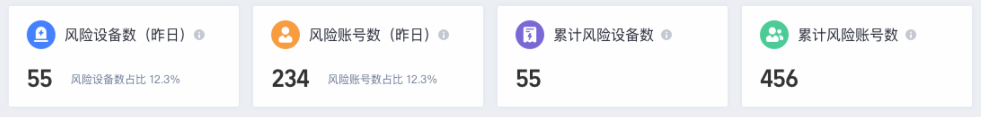
概览卡片展示昨日和历史累计的风险设备、账号规模。
风险设备数(昨日):昨日活跃的,有任一风险标签的设备指纹数(去重);
风险设备数占比(昨日):昨日活跃的,有任一风险标签的设备指纹数(去重)/昨日活跃的设备指纹数(去重);
风险账号数(昨日):昨日活跃的,有任一风险标签的设备指纹关联的PUID数(去重),PUID需在集成统计SDK时设置上报;
风险账号数占比(昨日):昨日活跃的,有任一风险标签的设备指纹关联的PUID数(去重)/昨日统计SDK上报的PUID数(去重);
累计风险设备数:自集成反作弊插件起,历史活跃的、有任一风险标签的设备指纹数(去重);
累计风险账号数:自集成反作弊插件起,历史活跃的、有任一风险标签的设备指纹关联的PUID数(去重);
风险趋势卡片
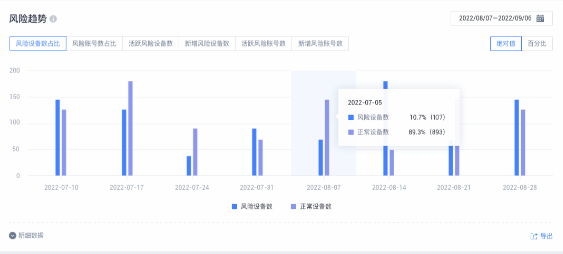
风险趋势卡片展示自定义的日期内,每日的风险设备、账号新增及活跃情况。通过风险设备/账号的占比可知疑似风险的设备在总流量中的占比,开发者可根据业务性质自行判断风险占比是否在可接受范围内,也可根据指标结果了解应用的真实流量。
风险设备数占比:当天活跃且有任一风险标签的设备指纹数(去重)/当天活跃的设备指纹数(去重)
风险账号数占比:当天活跃且有任一风险标签的设备指纹关联的账号数(去重)/昨日活跃的账号数(去重)
活跃风险设备数:当天活跃且有任一风险标签的设备指纹数(去重)
新增风险设备数:当天首次出现的,有任一风险标签的设备指纹数(去重)
活跃风险账号数:当天活跃,且有任一风险标签的设备指纹关联的账号数(去重)
新增风险账号数:当天首次出现的,有任一风险标签的设备指纹关联的账号数(去重)
昨日TOP风险设备/账号来源渠道
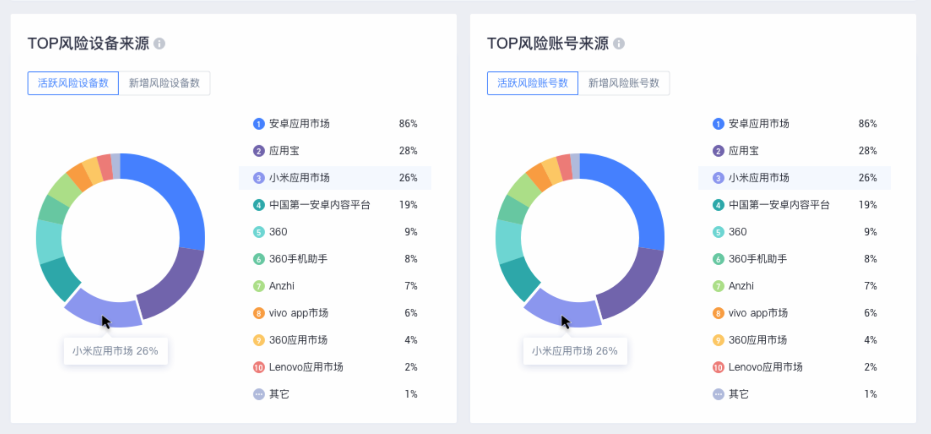
处于推广期的应用经常需要分渠道包进行拉新/拉活投放,有的应用将渠道包下载-启动App视为拉新/拉活成功,有的应用将渠道包下载-启动App-登录账号视为拉新/拉活成功,反作弊功能可针对不同口径,监测风险设备/账号数TOP20的来源渠道包。
通过各渠道包的“新增风险设备/账号数”帮助正开展渠道拉新活动的开发者及早发现各渠道包的作弊情况,及时止损、避免无效“拉新”。由于卸载重装App不会篡改设备指纹,通过各渠道包的“活跃风险设备/账号数”可以了解风险设备/账号活跃的来源渠道,也可辅助探查通过一个设备对不同应用渠道包进行多次卸载-重装-登录的作弊行为。
设备风险趋势
设备风险趋势看板展示周期内风险设备的规模、各风险标签命中的次数及次数占比,了解集中的风险原因。
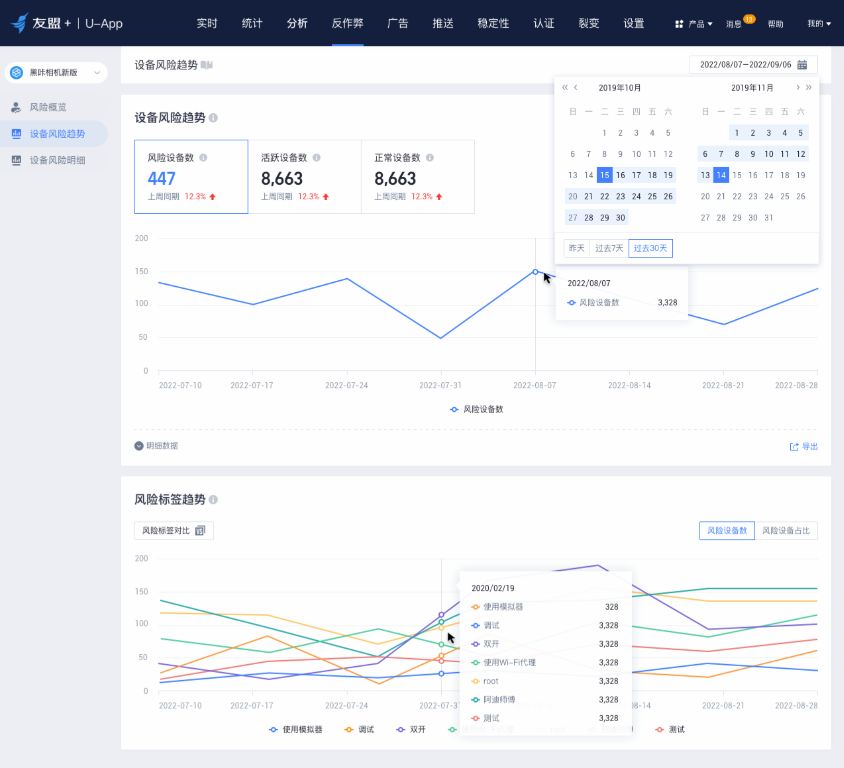
设备风险趋势卡片
展示周期内风险设备数、活跃设备数、正常设备数的规模,可支持选择任意1、7、30天。
风险设备数:周期内活跃且至少一次有任一风险标签的设备指纹数(去重),周期内只要有一次被认定为是风险设备即计入。
活跃设备数:周期内活跃的设备指纹数(去重)。
正常设备数:周期内活跃且每次活跃均无风险标签的设备指纹数(去重)。
风险标签趋势卡片
展示周期内各风险标签涉及的设备数,及带有该风险标签的设备在所有风险设备的占比。通过此2个指标,可以明确当前应用主要被攻击的手段,采取相应的风控、加固措施。
风险标签趋势-风险设备数:有此风险标签的活跃风险设备数(去重)。
风险标签趋势-风险设备占比:有此风险标签的风险设备数(去重)/风险设备数(去重)。
风险设备明细
风险设备明细菜单实时展示近7天内最新的50条带有风险标签的日志,帮助开发者对风险设备进行细查。每条日志均会记录:
当次活跃状态:包含设备的可信ID(由真实设备指纹加密生成)、当次活跃时对应的友盟ID/IP/设备硬件信息/App版本等;
当次活跃中各风险标签的命中状态:是否使用模拟器、是否使用WiFi代理等;
该设备的首次信息:集成反作弊插件后首次上报日志时的时间、渠道等;
经加工后的设备活跃信息:近7日该设备在风险状态下的活跃次数;
OpenAPI
端环境实时识别的OpenAPI可到文档中心查看并配合使用。端环境风险识别OpenAPI可将设备的可信ID、风险标签命中情况、风险分、处置建议进行返还。其中入参所需Atoken需要从反作弊服务插件中获取,请联系我们获得并集成插件。