反作弊服务简介
U-App移动统计对外赋能反作弊能力,帮助业务成长期的开发者快速观察应用是否被作弊流量侵占,减少因恶意行为造成的损失。
U-App移动统计为开发者提供精准、稳定、可信的设备标识能力和丰富的互联网行为风险评估因子,提供计算风险设备的规模指标、渠道来源的看板,回传单设备维度风险因子的OpenAPI,帮助业务成长期的开发者快速观察应用是否被作弊流量侵占,减少因恶意行为造成的损失。
应用层上,反作弊能力包括对设备风险环境的识别、基于用户行为的风险识别、基于具体业务场景的风险识别。
使用场景
通用行业-流量健康状况
对通用行业而言,排除处在风险环境下的活跃设备,可帮助开发者探查应用的真实用户规模。将处在风险环境或有疑似风险行为的活跃设备识别为风险设备。通过分析活跃设备中风险设备的占比、风险设备来源的渠道,开发者可以判断应用内活跃设备的健康状况。
如果风险设备在总活跃设备中占比高,则代表应用当前存在较多疑似虚假流量,需要下钻风险设备的来源渠道及主要攻击事件,通过「正常设备数」更确信地掌握真实活跃量级。
如果风险标签较为集中,开发者可以反推现存的安全漏洞,有针对性地对高频作弊手段进行抵御。
渠道流量作弊识别
多渠道投放也是应用推广期快速抢占市场的常见方式,衡量各渠道获客质量的标准(如获客后的应用启动、注册,或其他具体行为)不统一,但这些标准都基于用户是“真实用户”,而非由模拟器等模拟的“假冒流量”。
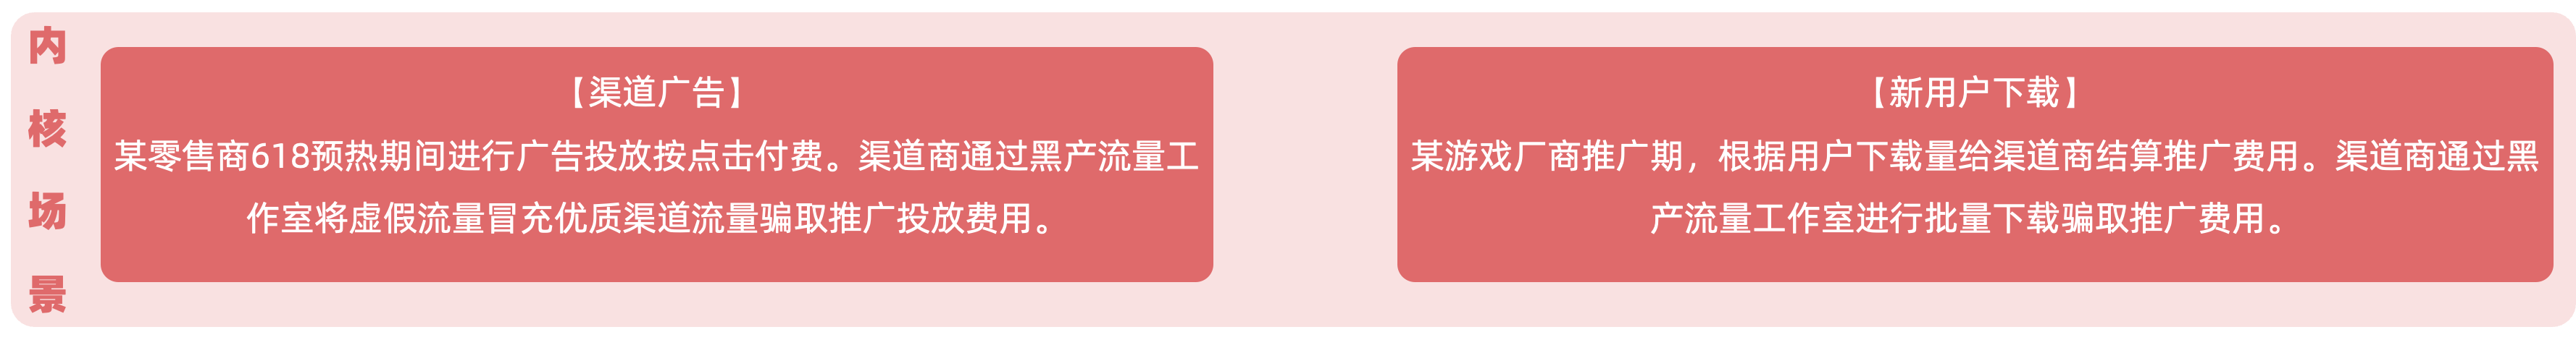
如果渠道商联合作弊工作室,将虚假流量冒充优质渠道流量骗取投放费用,推广效果仅仅是数字上涨,没有实际效益,造成广告主损失。
营销活动作弊识别
开展线上营销活动是业务运营的常用手段。不仅限于电商行业,对新客发放优惠券、老客拉新返利、活动抽奖、做惊喜任务等,都是ToC业务里常见的通过让利促进用户活跃,以期获得更大收益的营销方式。铺天盖地的营销活动下有着巨大的利益空间,衍生出了大量羊毛党及专职的“作弊”团伙,通过各种作弊手段伪装成真实用户侵占活动预算,造成活动方损失。
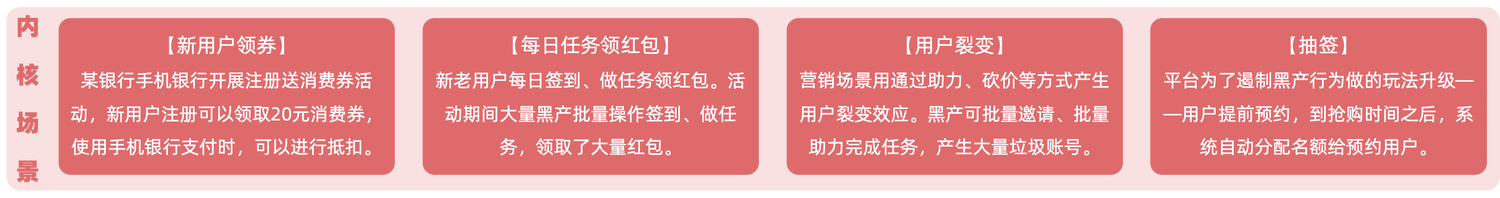
营销活动开展时,如果不对羊毛党及作弊团伙加以观测和治理,活动方将有可能损失高额费用、真实营销效果达不到预期,产生大量垃圾账户/僵尸账户。
普惠金融业务评估
对于普惠金融行业而言,App的安装使用、网站浏览、设备环境、网络环境等“互联网行为”也是重要的业务评估因子,对于没有个人信贷记录的用户,互联网行为为判断其是否存在欺诈风险提供了评判维度。
统计口径说明
设备指纹
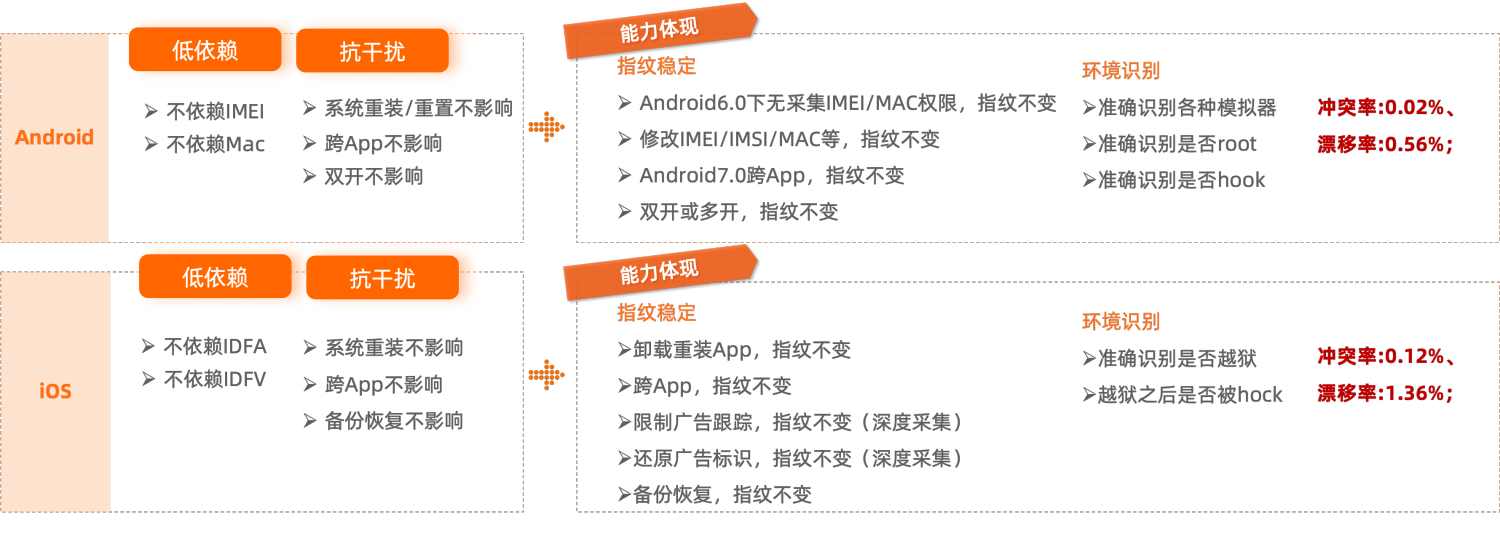
友盟+反作弊模块使用了抗干扰性更强、质量更高的设备指纹作为设备唯一标识。友盟+设备指纹的生成算法对IMEI、Mac、IDFA等设备信息低依赖、对系统重装/跨App/双开/使用代理等异常端环境抗干扰性强,比U-App移动统计使用的设备唯一标识(umid)及业内统计产品使用的设备标识精度更高、更稳定,更适用于安全、风控等严格场景。
设备指纹会以可信ID的形式而非真实的设备指纹对开发者透出,客户端冷启动后,反作弊插件设备指纹生成算法返回的可信ID会和当前会话下U-App统计SDK上报的字段进行交互,将本次会话的可信ID、友盟ID、用户账号(puid)、事件数据关联。
产品使用
集成反作弊SDK
使用本功能请先集成「高级运营分析依赖库」插件,数据上报前产品后台将展示反作弊示例报表(会跳转至通用demo),识别有数据上报即展示真实数据结果。
在U-App后台看离线指标
集成反作弊插件后,设备每次访问的风险情况会跟随统计日志上报,U-App移动统计后台上的反作弊看板将对上报的风险情况进行汇总和指标计算,帮助开发者直观监测应用内的活跃设备、账号是否存在风险。
使用OpenAPI对设备风险情况实时识别
OpenAPI是开发者提供能获取单个设备每次访问时风险状态的接口,返回设备级的可信ID、设备风险分和建议的风险等级,开发者可根据接口返回的状态实时判断在业务中对该设备进行通过放行、拒绝、二次验证。
FAQ
1.为什么反作弊场景将设备指纹作为唯一ID?
统计产品通常使用手机系统提供的标识(如AndroidID、IDFA),或自建由多个系统参数计算的ID体系(如友盟的umid)作为唯一标识,而作弊手段往往是通过伪造新设备、伪造/重置系统底层参数(如AndroidID、IMEI号等),通过底层参数生成的ID会随着这些作弊手段无法达到唯一标识的效果,造成一个设备对应多个“唯一标识”的效果。所以在更严格的反作弊场景下,需要能对系统环境异常识别和抵抗的设备指纹作为唯一标识。
设备指纹的稳定体现如下:
U-App内的统计指标会持续沿用和其他统计类产品标准持平的umid作为唯一标识,暂无使用设备指纹替代umid计算统计指标的计划。如有需求,请联系客服同学上升。
2.目前对风险设备、账号的判定口径自定义(是否支持策略中心?)
在实际场景中,不同业务场景的风险设备/账号的判断规则应有细微差异,目前U-App的「端环境风险识别」模块作为适用于通用场景的风险判断口径,暂不支持自定义。
对于「渠道假量识别」等特定场景的风险识别,预置的识别维度和阈值经过友盟全域数据矫正和算法模型训练得出,如果您的业务场景存在某些特性,需要自定义风险是被规则,请联系我们,我们会根据您的业务场景协助调整适宜的风险判断规则。
3.在渠道流量作弊、营销活动作弊的场景中,能否识别使用真实设备、真人、真实行为的刷量行为(如微信里的“互点社群”、由真实设备真实用户抢秒杀的羊毛党)
在渠道、营销作弊的场景中,如果通过改变端环境伪造虚拟设备进行作弊,或者有网络异常、卡机、异常聚集、不符合真人持机规律时,会被识别为风险;如果仅仅是在真实社群里发布活动信息,社群内真实用户使用正常设备参与活动、地推人员在参与者在不知情的情况下帮其操作下载应用,此类对真人的意图识别,目前无法识别。
4.为什么统计里的活跃用户数(设备数)和反作弊看板下的活跃设备数不一致?
反作弊看板使用比统计产品更精准、严格、防篡改能力更强的设备指纹作为唯一标识,活跃设备数由设备指纹的去重数算出,通常会比使用umid作为唯一标识的统计指标数值偏小。反作弊看板下和统计菜单里活跃设备数的差值可能来源于非真实设备,在umid的生成算法下被认定为是新设备,而在设备指纹的口径下是活跃多次的同一个设备。
5.在集成成功当日,反作弊看板内指标无数据
端环境和渠道假量识别中的「概览」、「设备风险趋势」等看板内指标为离线计算指标,需第二日产出,集成成功当日的统计结果次日在看板内展示;「设备风险明细」看板会实时展示风险日志明细,若集成成功当日应用有风险日志上报,日志会实时展示在看板中。
6.我先使用了U-App,后又集成了反作弊插件,为什么初期反作弊看板中的新增风险设备数远大于U-App统计看板中的新增用户(设备)数?
反作弊看板使用比统计产品更精准、严格、防篡改能力更强的设备指纹作为唯一标识,完成反作弊插件的集成后,设备指纹才会随统计日志上报并参与指标计算。集成反作弊插件后,首次出现的设备指纹(即便该设备之前活跃过,不是新的umid)会被标记为新增设备、在反作弊看板中视为新增,但由于该设备之前活跃过,在U-App统计看板中不会记为新增。